Anzeige: Dieser Beitrag enthält Amazon-Partnerlinks (mit * markiert). Kaufst du darüber, erhalte ich eine kleine Provision, der Preis bleibt für dich gleich.
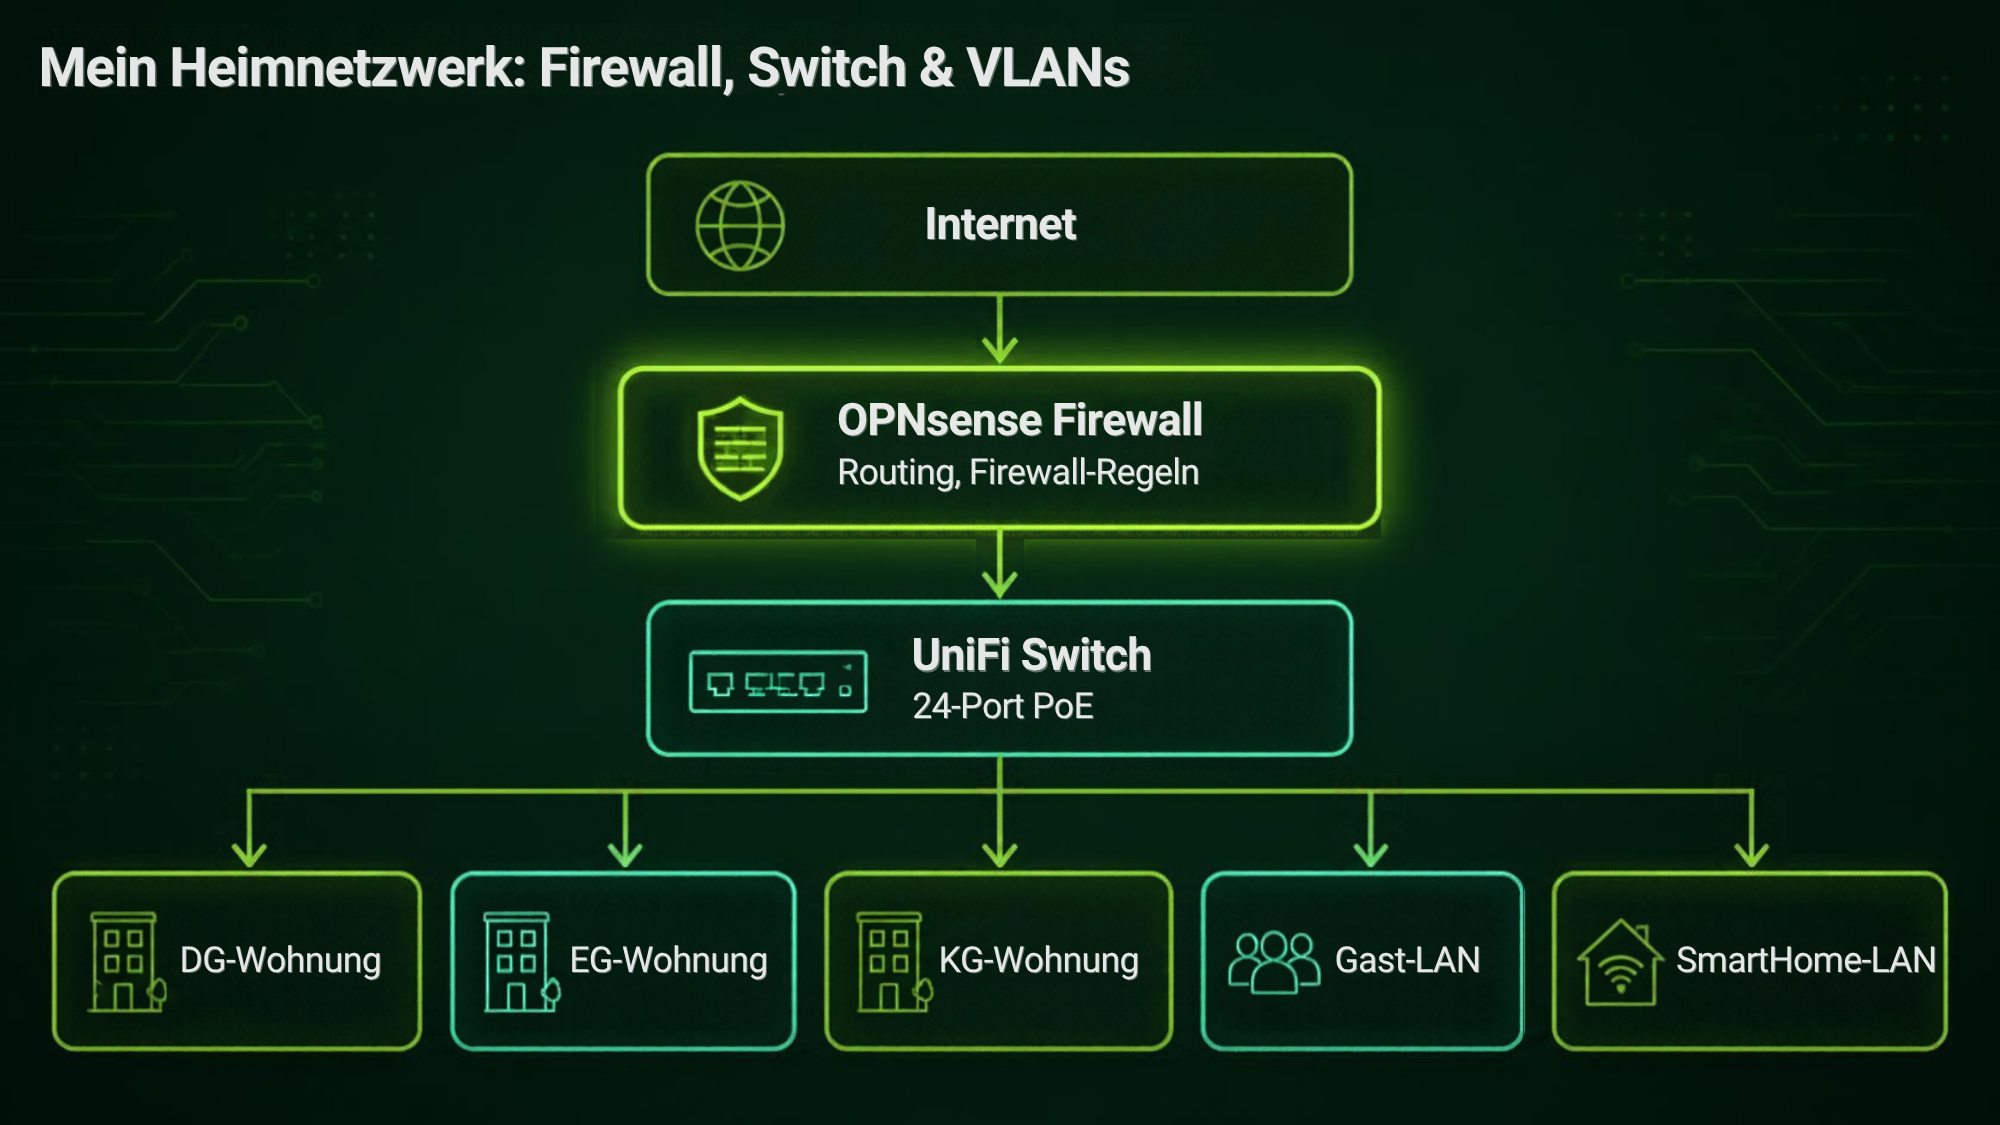
Mit jedem zusätzlichen Gerät wurde mir wichtiger, die Verbindungen in meinem Heimnetz bewusst zu steuern. Deshalb übernimmt OPNsense bei mir die Aufgaben von Router und Firewall auf eigener Hardware. Sie sitzt zwischen Internetanschluss und Heimnetz. In diesem Beitrag zeige ich, wie ich meine Netze trenne und welche Funktionen ich nutze.
Warum OPNsense bei mir läuft
OPNsense ist eine quelloffene Firewall- und Router-Software auf FreeBSD-Basis mit einer übersichtlichen Weboberfläche – Regeln, VPN-Verbindungen und Netzwerksegmente lassen sich verwalten, ohne alles über die Kommandozeile zu konfigurieren. Neben VLANs und VPN-Zugängen über WireGuard oder OpenVPN nutze ich auch die Intrusion Detection über das Suricata-Plugin, um verdächtigen Datenverkehr zu erkennen, sowie Traffic Shaping, um einzelnen Geräten die Bandbreite zuzuteilen.
Getrennte Netze für Wohnungen, Gäste und Smart Home
Der wichtigste Punkt für mich: Jede Wohnung im Haus (DG, EG und KG) hat ihr eigenes VLAN, dazu ein Gäste-LAN und ein eigenes SmartHome-LAN für alle Shellys, Homematic-Aktoren und Rauchmelder – die funken damit nicht querbeet in den anderen Netzen, sondern bleiben, genau wie Gästezugänge und private Handys, sauber voneinander getrennt. Hat eines der IoT-Geräte mal eine Sicherheitslücke, bleibt der Schaden auf sein eigenes VLAN begrenzt.
Sicherer Zugriff von außen
Nach außen ist die Firewall entsprechend restriktiv: Von draußen kommt man ausschließlich über den Reverse Proxy an Immich und Nextcloud heran, oder – wenn ich unterwegs bin und auch auf andere Dienste im Netz zugreifen will – per WireGuard-Tunnel. Der Datenverkehr in die andere Richtung, also von den Geräten ins Internet, läuft für alle ganz normal über die OPNsense selbst: Das AdGuard-Add-on direkt auf der Firewall filtert dabei DNS-Anfragen und blockt Werbe- und Tracking-Domains, bevor sie das Netz überhaupt verlassen.
Vor- und Nachteile
Vorteile
- Kostenlos und Open Source, sehr granulare Firewall- und VLAN-Kontrolle
- Regelmäßige Updates und aktive Community
- Läuft auf normaler PC-Hardware, keine Herstellerbindung
Nachteile
- Konfiguration deutlich komplexer als bei einer fertigen Router-Box
- Eine Fehlkonfiguration kann das gesamte Heimnetz lahmlegen
- Braucht dediziert laufende Hardware (Strom, Platz, ggf. Ausfallsicherheit)
Mein Fazit: Der Umstieg auf eine eigene Firewall war anfangs etwas Einarbeitung, hat sich aber gelohnt – die Netzwerksegmentierung gibt mir ein deutlich besseres Gefühl bei allem, was mit dem Internet verbunden ist, und der VPN-Zugriff macht Nextcloud & Co. auch unterwegs bequem nutzbar.
Hardware in diesem Beitrag
WerbungDie folgenden Produktlinks sind Amazon-Partnerlinks (Affiliate-Links). Wenn du darüber einkaufst, erhalte ich ggf. eine kleine Provision – der Preis für dich bleibt dabei gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen.
- Mini-PC (OPNsense-Appliance)Bei Amazon ansehen*
Video KI-generiert.